

Comment tester une API REST avec Postman
Comprendre la requête d’une API REST
Avant d’ouvrir Postman, identifiez ce que l’API attend et ce qu’elle doit renvoyer. Une requête contient généralement une méthode HTTP, une URL, des en-têtes, des paramètres de requête et, parfois, un corps de requête. Par exemple, une API de produits peut utiliser GET https://api.example.com/products/42 pour récupérer le produit 42, tandis que POST https://api.example.com/products crée un nouveau produit.
Commencez par consulter la documentation de l’API et notez la méthode requise, le point de terminaison, la méthode d’authentification et le format des données. Vérifiez si le service attend du JSON, des données de formulaire ou des paramètres de requête tels que category=books. Cette préparation permet d’éviter une erreur fréquente chez les débutants : modifier plusieurs paramètres à la fois sans savoir lequel a provoqué l’échec.
Créer un espace de travail et un environnement Postman
Créez un espace de travail Postman pour le projet et regroupez les requêtes dans des dossiers tels que Users, Products et Orders. Le fait de conserver les requêtes associées au même endroit facilite la répétition d’un flux de travail et la comparaison des résultats. Un petit projet peut ne nécessiter qu’une dizaine de requêtes, mais une organisation claire devient précieuse lorsque la collection atteint plusieurs dizaines de points de terminaison.
Utilisez des variables d’environnement pour les valeurs qui changent entre le développement, la préproduction et la production. Au lieu de saisir l’adresse complète du serveur dans chaque requête, enregistrez-la en tant que variable d’URL de base et utilisez-la de manière cohérente. La même approche fonctionne pour un jeton d’accès, un identifiant utilisateur ou une version d’API, tout en réduisant les risques d’envoyer accidentellement des requêtes au mauvais serveur et en évitant les modifications répétées.
Envoyer d’abord une requête GET
Une requête GET constitue une première vérification utile, car elle lit normalement les données sans modifier le serveur. Saisissez le point de terminaison, sélectionnez GET, ajoutez les informations d’autorisation requises, puis envoyez la requête. Si le point de terminaison est https://api.example.com/users/15, vérifiez que la réponse correspond bien à l’utilisateur 15, plutôt que de simplement confirmer que le serveur a renvoyé un résultat quelconque.
Après l’envoi de la requête, examinez le code d’état, le temps de réponse, les en-têtes et le corps de la réponse. Un code d’état 200 indique généralement que l’opération a réussi, mais vous devez également vérifier que des champs tels que id, email ou createdAt présentent les types et les valeurs attendus. Si la réponse est un tableau vide, comparez les paramètres de requête et les données de test avant de conclure que l’API est défaillante.
Tester POST, PUT et DELETE en toute sécurité
Ne rédigez des requêtes qui modifient les données qu’une fois l’opération de lecture validée. Pour une requête POST, choisissez le format de corps approprié, généralement du JSON brut, et envoyez une petite charge utile valide contenant par exemple le nom d’un produit, son prix et sa quantité en stock. Vérifiez que le serveur renvoie une réponse de création appropriée, comme le statut 201, et que l’enregistrement renvoyé possède un identifiant généré.
Testez les données invalides et les valeurs limites aussi délibérément que les données valides. Essayez un nom obligatoire manquant, un prix négatif, une description extrêmement longue ou une date non valide, puis vérifiez que l’API renvoie une réponse 4xx explicite au lieu de créer des données corrompues. Pour les requêtes PUT, PATCH et DELETE, utilisez autant que possible un enregistrement de test dédié afin que les expérimentations ne modifient ni ne suppriment de véritables informations client.
Vérifier les codes d’état, les en-têtes et le JSON
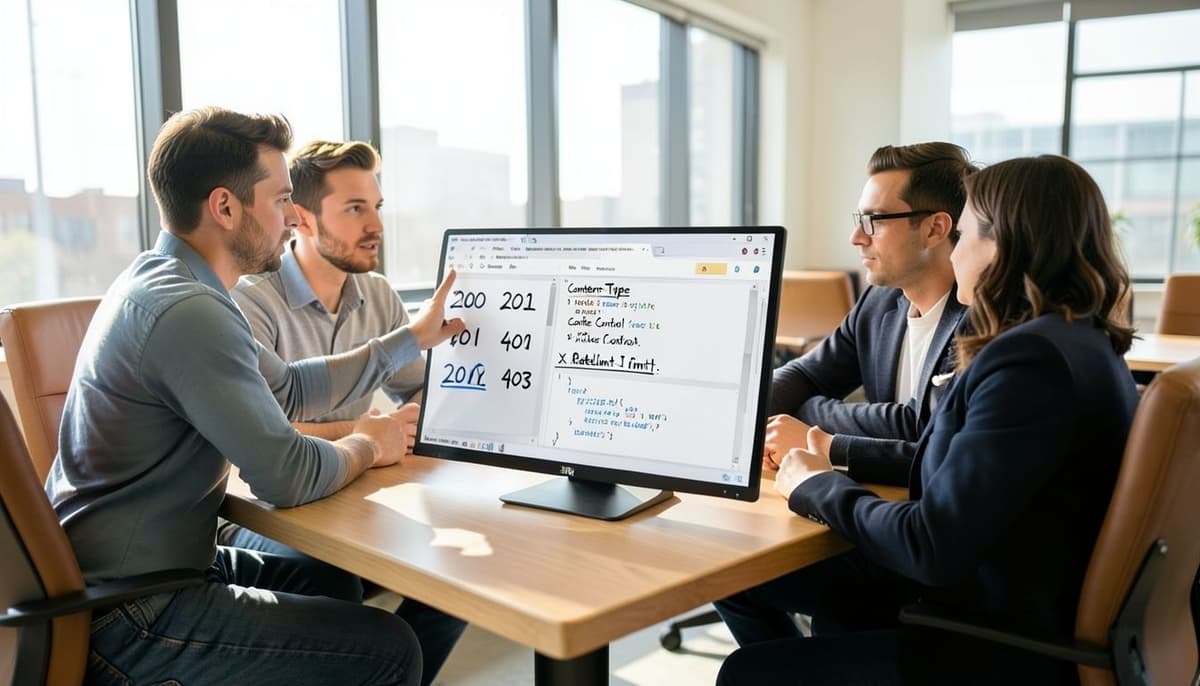
Ne jugez pas une requête au seul regard du code d’état. Examinez les en-têtes de réponse pour vérifier le type de contenu, le comportement du cache, les identifiants de requête et les informations sur les limites de débit, puis confirmez que le corps est un JSON valide lorsqu’un JSON est attendu. Une réponse avec le statut 200, mais contenant une page d’erreur HTML, un champ manquant ou un type de contenu incorrect, représente tout de même un test échoué pour le client qui consomme l’API.
Utilisez des vérifications réalistes pour les résultats HTTP courants. Une connexion valide peut renvoyer 200, une ressource nouvellement créée peut renvoyer 201, une requête non valide peut renvoyer 400, des identifiants manquants peuvent renvoyer 401 et un utilisateur authentifié sans autorisation peut recevoir 403. Distinguer ces cas aide les développeurs à corriger le véritable problème au lieu de modifier sans cesse le corps de la requête.
Ajouter des tests Postman pour des vérifications reproductibles
L’inspection manuelle est utile pendant l’exploration, mais les tests automatisés accélèrent les vérifications répétées. Dans Postman, ajoutez des tests qui vérifient le code d’état, le seuil de temps de réponse, le type de contenu et la présence des champs importants. Par exemple, un endpoint utilisateur peut vérifier que la réponse est 200 et que l’objet renvoyé contient une valeur `id` et une valeur `email`.
Veillez à ce que les assertions soient suffisamment précises pour détecter les régressions, sans être trop fragiles. Vérifier qu’un `id` existe est souvent plus durable que d’attendre une valeur numérique permanente, tandis que vérifier qu’une adresse e-mail respecte un format valide peut détecter les réponses malformées. Exécutez la même collection après une modification du code et examinez le premier échec avant de supposer que chaque échec suivant a une cause distincte.
Pour terminer : liste de contrôle pratique du débogage
Lorsqu’une requête échoue, comparez un par un la méthode, l’URL, les paramètres de requête, les en-têtes, l’authentification et le corps avec la documentation. Recherchez les petites différences, comme une barre oblique manquante, un jeton expiré, un en-tête nommé `Content-Type` avec une valeur incorrecte ou une syntaxe JSON utilisant une virgule finale. Reproduisez la requête avec la charge utile la plus réduite possible afin d’isoler plus facilement la source de l’erreur.
Avant de partager une collection, supprimez des exemples et des variables enregistrées les mots de passe réels, les données personnelles et les jetons de production. Notez le code d’état attendu ainsi qu’une réponse représentative pour chaque requête importante, puis exécutez la collection dans un environnement de test sûr. Cette dernière vérification transforme Postman, qui ne sert plus uniquement à cliquer manuellement sur Send, en une liste de contrôle reproductible pour valider l’ensemble du workflow d’API REST.
Articles connexes
Pour aller plus loin
Balises :
- Développement web