



Propósito y alcance
El modelado de amenazas de sistemas MCP es una forma estructurada de examinar cómo podría atacarse una aplicación que utiliza el Model Context Protocol, qué podría obtener un atacante y qué controles reducirían la probabilidad o el impacto. Se realiza durante el diseño y se revisa cuando cambian las herramientas, los servidores, los permisos, los flujos de datos o las condiciones de despliegue. No demuestra que un sistema sea seguro ni sustituye las pruebas de seguridad, la respuesta a incidentes o la supervisión operativa.
Un despliegue de MCP puede incluir una aplicación host, un modelo, clientes MCP, uno o varios servidores MCP, servicios externos y personas que configuran o aprueban acciones. La cuestión de seguridad no consiste simplemente en determinar si cada componente funciona según lo previsto. También consiste en determinar si su comportamiento combinado permite que contenido no confiable influya en una acción privilegiada o que un componente acceda a información más allá de su propósito previsto.
Un modelo útil identifica los activos relevantes, los límites de confianza entre componentes, las identidades y los permisos utilizados, los posibles adversarios y las rutas desde un punto de apoyo inicial hasta un resultado no deseado. Entre los activos se incluyen las credenciales, los registros privados, la disponibilidad de las herramientas y la integridad de acciones como enviar un mensaje o modificar un recurso de producción. El análisis debe ser lo bastante específico como para poder probarlo.
Mapear el sistema y sus límites de confianza
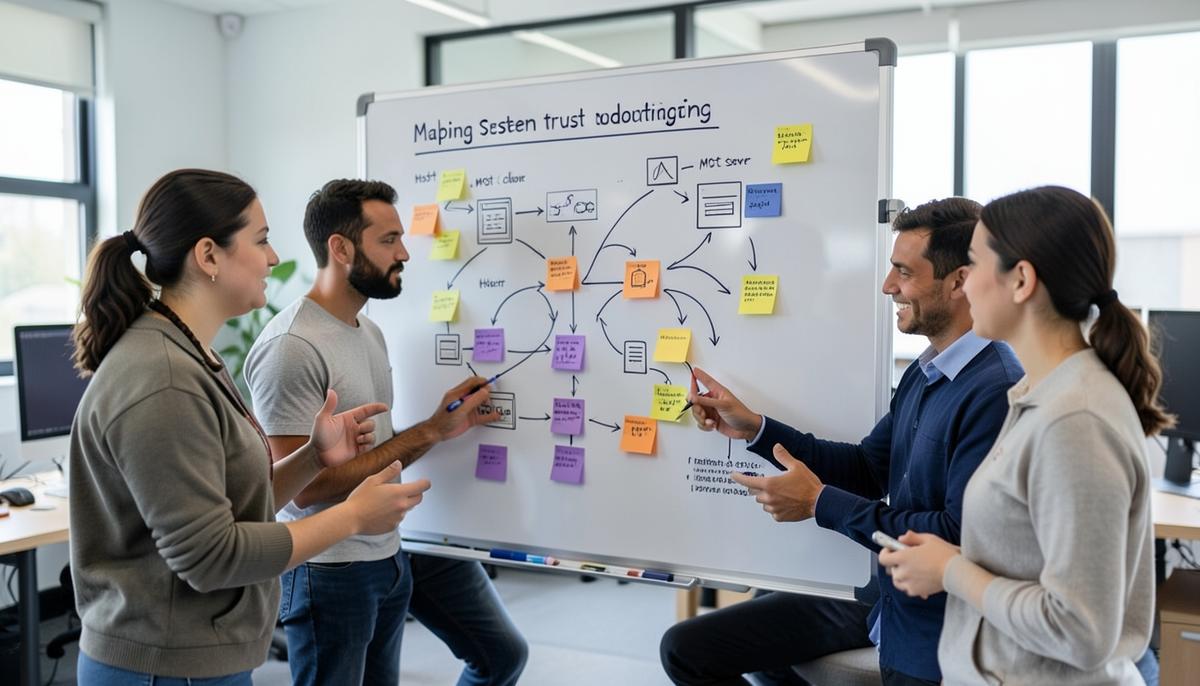
Comience describiendo un flujo de trabajo real. Por ejemplo, un miembro del personal pide a un asistente que resuma un caso de soporte. El host envía la solicitud a un modelo, el modelo llama a un servidor MCP que recupera los detalles del caso y el host presenta una respuesta. Dibuje cada componente y los flujos de datos y control entre ellos. Marque dónde se autentica la identidad, dónde se comprueba la autorización, dónde entran los datos y dónde salen los resultados de la organización.
Un límite de confianza es un punto en el que los datos o la autoridad pasan entre partes con distintos niveles de confianza. Un mensaje de un cliente no es confiable aunque esté almacenado en una base de datos interna. Un servidor MCP puede ser operado por la organización y aun así constituir un límite de confianza independiente si sus dependencias, credenciales o proceso de despliegue se controlan por separado. El contexto del modelo es otro límite importante: el texto recuperado puede influir en el comportamiento del modelo, pero no debería obtener automáticamente autoridad para autorizar herramientas.
Registre los permisos de cada componente en lugar de basarse en etiquetas generales como «interno» o «confiable». Pregunte qué credenciales utiliza el servidor, a qué datos de los usuarios puede acceder, si las credenciales se comparten y si el host puede distinguir la autoridad de un usuario de la de otro. Estos detalles revelan si un compromiso en un área podría extenderse a sistemas no relacionados.
Analizar las vías de ataque habituales
La inyección de prompts ocurre cuando las instrucciones incorporadas en la entrada del usuario o en el contenido recuperado intentan alterar el comportamiento del modelo. Un caso de soporte podría contener texto que indique al asistente que recupere el registro de otro cliente. El texto puede ser devuelto por una herramienta legítima y seguir siendo malicioso. La causa es la tendencia del modelo a interpretar el contenido en lenguaje natural como instrucciones; la consecuencia puede ser una llamada no autorizada a una herramienta si el host o el servidor depende del modelo para aplicar la política de acceso.
El uso indebido de herramientas ocurre cuando una herramienta se invoca con un alcance excesivo, argumentos inapropiados o en un momento inadecuado del flujo de trabajo. Una herramienta de búsqueda de solo lectura presenta riesgos diferentes de los de una herramienta que puede eliminar registros o enviar mensajes externos. El comportamiento de agente delegado confundido es un fallo relacionado, pero distinto: un componente con privilegios utiliza su autoridad en nombre de un solicitante que no dispone de ella. Por ejemplo, un servidor que utiliza una credencial de servicio con un alcance amplio podría devolver datos confidenciales porque el modelo los solicitó, aunque el usuario no tenga derecho a verlos.
La exposición de datos puede producirse a través de resultados de herramientas, respuestas del modelo, registros, trazas o mensajes de error. La información puede divulgarse a un usuario no autorizado, enviarse a un destino externo o conservarse durante más tiempo del previsto. Un servidor MCP comprometido también puede manipular respuestas, robar credenciales a las que tenga acceso o realizar llamadas no autorizadas a sistemas accesibles desde su entorno. Considere la cadena: el contenido malicioso entra en un registro recuperado, influye en una solicitud a una herramienta y llega a una cuenta de servicio con un amplio nivel de acceso. Modelar la cadena aclara qué controles deben interrumpirla.
Evaluar y reducir el riesgo
Para cada vía de ataque, indique las condiciones previas, la acción que realiza un atacante o componente inseguro, el activo afectado y el impacto probable. Distinga las evidencias de las suposiciones. Una evidencia puede incluir el alcance de permisos documentado de una herramienta o una regla de autorización probada; una suposición puede ser que todos los usuarios tienen el mismo acceso. Registre las incertidumbres como elementos que deben verificarse, en lugar de tratarlas como salvaguardas.
Establezca prioridades combinando la probabilidad y el impacto, teniendo en cuenta la accesibilidad y los controles existentes. Una vía con baja probabilidad que exponga todos los registros de clientes puede requerir atención antes que una vía probable con un impacto limitado y reversible. Evite la falsa precisión: una puntuación numérica solo es útil si el equipo utiliza definiciones coherentes y la puntuación no oculta consecuencias graves. Identifique un responsable y una próxima acción concreta para cada riesgo de alta prioridad.
Prefiera controles que hagan cumplir la autoridad fuera del modelo. Aplique la autorización en el servicio que administra los datos, limite las credenciales a las operaciones y los registros mínimos necesarios y, cuando sea práctico, separe las acciones de lectura de las escrituras con consecuencias. Valide los argumentos de las herramientas y restrinja los destinos. Exija la aprobación humana cuando una operación tenga consecuencias importantes o difíciles de revertir. Trate la salida de las herramientas como contenido no confiable; pedir al modelo que ignore las instrucciones maliciosas no constituye un límite de control de acceso.
Operar y reevaluar
En el caso de un servidor MCP de terceros o gestionado internamente, evalúe su procedencia, las prácticas de actualización, la integridad de las dependencias, la gestión de credenciales y el acceso de red que requiere. Restrinja el entorno del servidor para que un compromiso no proporcione una vía hacia sistemas no relacionados. Rote las credenciales cuando se sospeche una exposición y haga observable el uso de las herramientas mediante registros que identifiquen al actor, la operación, el resultado de la autorización y el objetivo relevante. El registro debe evitar copiar secretos o contenido sensible innecesario a un segundo almacén.
La supervisión ayuda a detectar comportamientos que una revisión de diseño no puede descartar. Establezca patrones esperados para las operaciones sensibles, como qué identidades pueden utilizarlas y qué frecuencia o intervalo de destinos es normal. Defina quién investiga una llamada inesperada y cómo puede revocarse el acceso. Pruebe vías de ataque representativas en un entorno controlado, incluido contenido malicioso recuperado, solicitudes no autorizadas de registros y supuestos de compromiso del servidor. El resultado de una prueba es una evidencia sobre la configuración probada, no una garantía para todas las implementaciones futuras.
Reevalúe el modelo cuando se añada una nueva herramienta, cambien los permisos, un servidor pase a estar gestionado por otro operador o un incidente revele una vía que no se había contemplado. Mantenga el registro lo bastante conciso para poder mantenerlo: mapa del sistema, amenazas priorizadas, controles elegidos, responsables y suposiciones sin resolver. Esto conecta el razonamiento arquitectónico con las decisiones de producción y permite verificar si las medidas de mitigación siguen correspondiéndose con el sistema desplegado.
Resumen
El modelado de amenazas de los sistemas MCP se centra en las interacciones entre el modelo, el host, el cliente, los servidores, las herramientas, los usuarios y los servicios externos. Los riesgos principales incluyen contenido no confiable que contiene instrucciones, herramientas con autoridad excesiva, comportamiento de confused deputy, exposición de datos y servidores comprometidos. Para cada riesgo, trace una ruta plausible desde el punto de entrada hasta el activo y el impacto, y luego establezca controles aplicables en los límites donde se gestionan la identidad, la autorización, los datos y las acciones.
El enfoque más fiable es por capas: limitar los permisos, aplicar la autorización en el servicio propietario, restringir y validar las acciones de las herramientas, proteger la integridad de los servidores, supervisar las operaciones sensibles y reevaluar el sistema después de los cambios. El modelo puede ayudar en un flujo de trabajo, pero no debería ser el único límite de seguridad del sistema. Un modelo de amenazas es útil cuando da lugar a pruebas específicas, responsables claramente definidos y controles que puedan observarse en producción.
Punto de control de la lección
Repasa lo aprendido y recibe comentarios sobre tu trabajo.